
繁

- 简
- 繁
- En


調查揭部分超廉價AI眼鏡存嚴重安全漏洞 僅用藍牙可控制眼鏡獲取用戶數據
即時國際
發佈: 2026-09-23 16:49
撰文: 無綫新聞


澳洲廣播公司調查報道揭露,部分超廉價人工智能(AI)眼鏡存在嚴重安全漏洞,黑客只需利用藍牙,毋須密碼,即可直接控制這些智能眼鏡,獲取用戶的個人數據。
以往戴眼鏡多數為了矯正視力,但現時則多了其他理由,包括其人工智能功能。不少人工智能眼鏡提供即時語音助理、拍照錄影、隨身即時翻譯等技術,不過,當中可能存在私隱外洩風險。
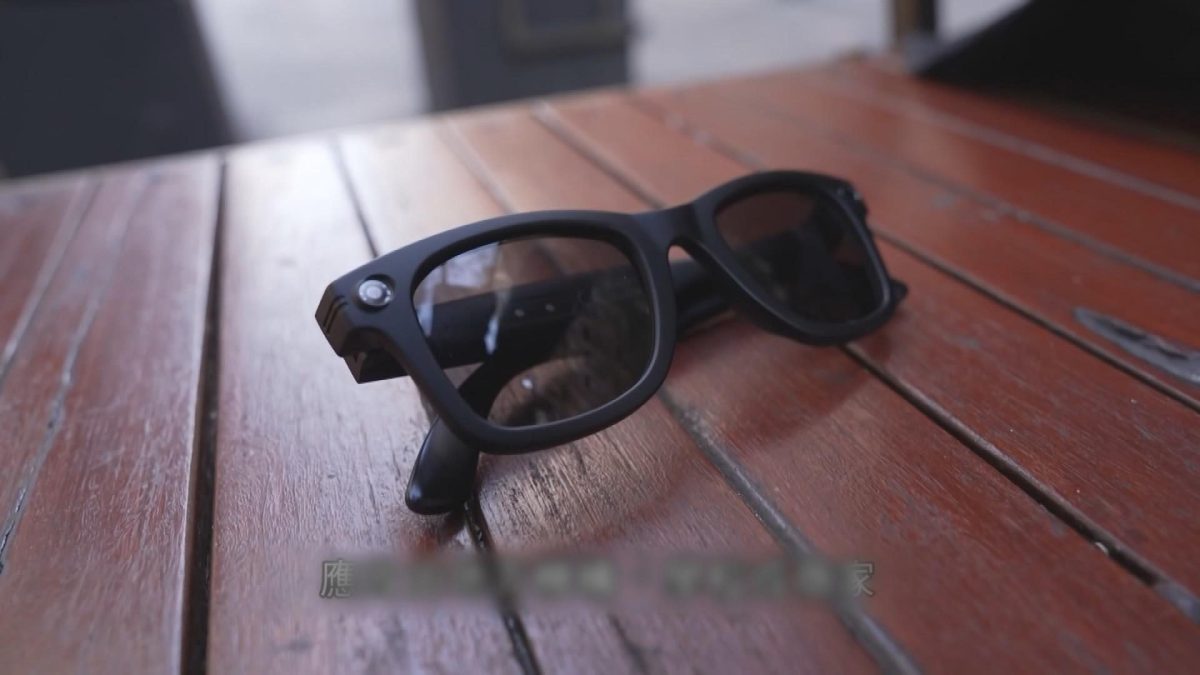
澳洲廣播公司委託網絡安全公司,測試市面售價折合三百多及六百多港元的廉價人工智能眼鏡產品,發現嚴重安全漏洞。
黑客只需利用藍牙,毋須輸入密碼,就可以直接接管並控制其他人的智能眼鏡。黑客不僅能下載眼鏡內儲存的所有影音檔案,甚至可能取得用戶電郵地址與出生日期等個人資料。
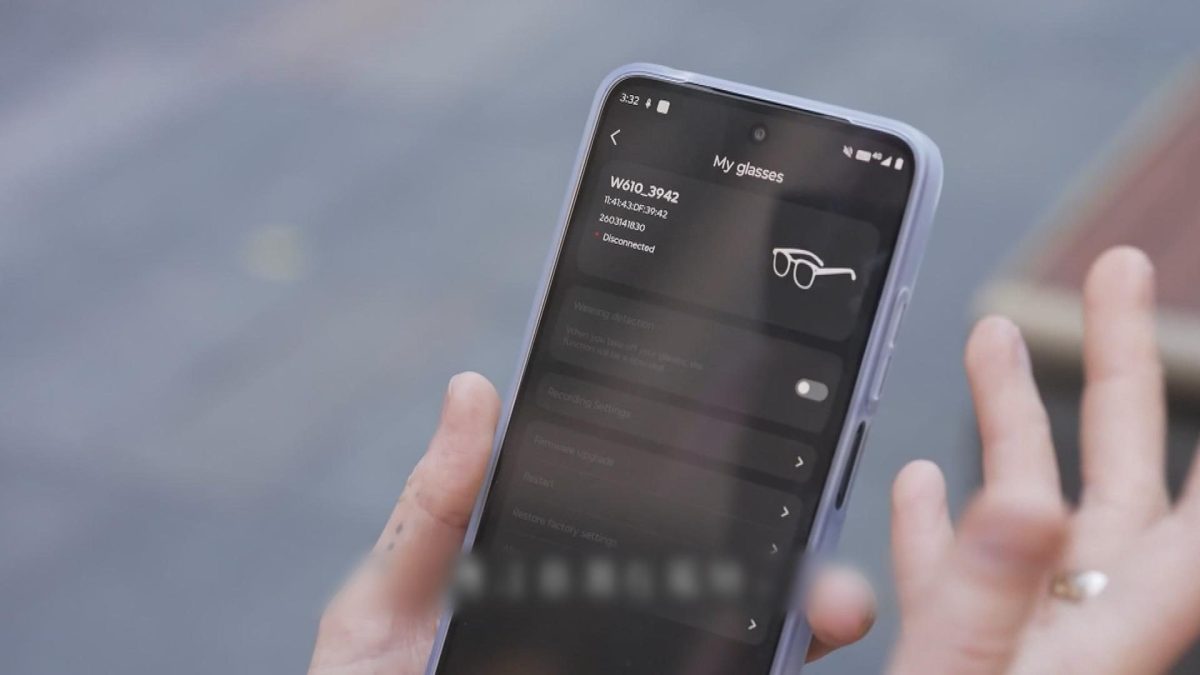
網絡安全公司首席研究員克里斯說:「你買了這副(人工智能)眼鏡,連接手機並開始使用。一旦這些眼鏡從手機斷線,另一個用同一個應用程式的人就能登入眼鏡,不用密碼,只要點擊下載,就能取得眼鏡裡所有照片和影片。」
有法律專家認為,相關眼鏡涉嫌違反澳洲的私隱法,以及《網路安全法》多項條款。研究員提醒購買智能眼鏡的人,應注意潛在風險。
綠黨等政黨正推動為期12個月的智能眼鏡進口禁令,但聯邦通信部已表明拒絕,認為政府不應與新科技玩「打地鼠」的監管遊戲,應改由地方機構、學校或商家自行設立限制。
法國巴黎檢察部門表示,接獲多名女性舉報,在街頭遭人用人工智能眼鏡未經同意偷拍,之後將影片上傳到社交媒體,涉嫌侵犯私隱,當局已展開調查。
更多新聞
影片
澳洲撤回對退伍軍人部分醫療福利設折合約2.79萬港元年度上限計劃
即時國際2026-09-18

影片
澳洲布里斯班舉行芒果拍賣會 善款作支援兒童癌症家庭及無家可歸婦女
即時國際2026-09-18
影片
澳洲稀有熱帶水果受各大城市消費者青睞 銷情大增
即時國際2026-09-17
影片
澳洲大幅收緊國際留學生家屬隨行政策 有大學憂降低學生赴當地升學意願
即時國際2026-09-17
影片
澳洲坎培拉水上樂園連續三個夏天停業 政府冀有新買家接手
即時國際2026-09-16
影片
澳洲12歲男童完成500公里步行籌款之旅 冀助改善偏遠地區兒童醫療
即時國際2026-09-15
影片
悉尼穆斯林女學生巴士上遭仇恨言語霸凌 警方指正調查事件
即時國際2026-09-15
影片
澳洲新州擬限課堂用電子設備時間 部分低年級生每日最多限用15分鐘
即時國際2026-09-14
熱門新聞


條款及細則
條款及細則
隨時隨地觀看新聞,立即下載


Copyright 2026 TVB Limited