
繁

- 简
- 繁
- En


本港專家相信PHP保安漏洞存在最少十年 籲市民小心可疑訊息
即時港聞
發佈: 2026-10-22 17:53
撰文: 無綫新聞


全球網站廣泛使用的程式語言「PHP」被發現有嚴重保安漏洞,黑客有機會控制網站,造成敏感信息洩露。本港網絡安全專家相信有關的漏洞已存在最少十年,呼籲市民小心可疑的訊息,「PHP」安全團隊就指已提供修補程式。
名為「PHP」的程式碼因為免費、開源,被廣泛用於開發動態網站與網頁應用程式,例如政府、電商、新聞媒體等,網站購物車、內容管理系統(CMS)、網誌等,也會用到「PHP」編寫。
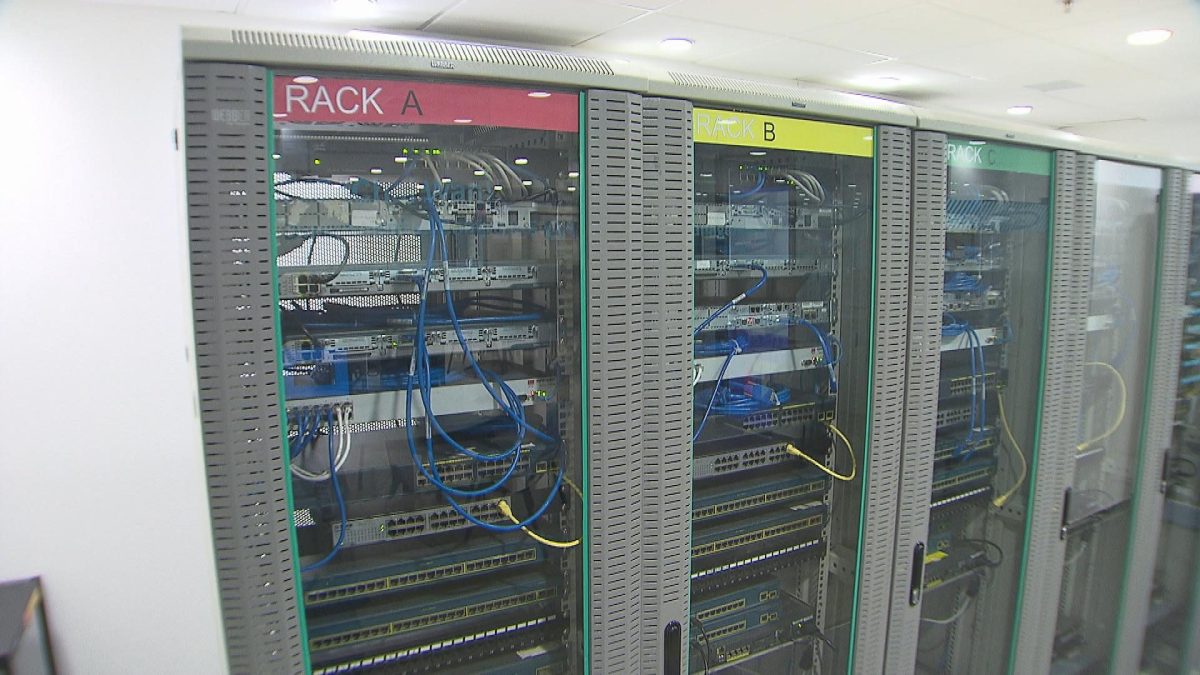
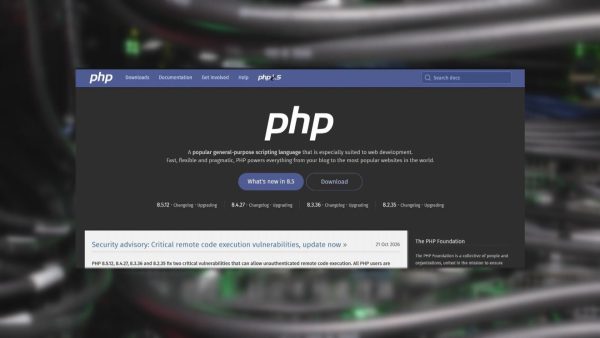
有人工智能(AI)公司,近月透過其開發的人工智能發現「PHP」兩個嚴重安全漏洞,事件公開後,歐美、亞洲等多個網站先後要暫時停運,香港網絡安全事故協調中心亦發公告,指受影響的系統涉及「PHP」多個版本,國家工信部就指未經身份驗證的攻擊者,可遠距離控制服務器造成敏感信息洩露,業務中斷等。「PHP」的安全團隊已提供修補程式,建議立即更新或臨時將網站轉為離線。
有網絡安全專家表示,若將一個網站比喻是餐廳,「PHP」就像主廚,負責製作「內容」給上網的使用者,全球近七成網站使用「PHP」運作,而翻查舊版本的程式碼,相信有關的漏洞存在已達十年。
電腦安全及事故應變安專家賴灼東說:「連一些很有名的廠商,用的雲端平台也用『PHP』來執行,或運作他們的系統,所以影響甚為廣闊。大家要留意,自己的個人資料有否被盜用,首先看信用卡資料,甚至個人資料的外洩有否機會已發生,例如突然收到一些可疑的短訊、電郵,又或啟用一些服務,若你收到電郵,甚至將自己的帳戶先關閉。」
他相信隨著人工智能發展,有關的漏洞可能越揭越多。
更多新聞
影片
PHP現保安漏洞多國暫關閉部分網站 籲業界盡快更新程式
即時國際15小時前

熱門新聞


條款及細則
條款及細則
隨時隨地觀看新聞,立即下載


Copyright 2026 TVB Limited